
30–50 % de surcoût SecNumCloud : hébergement en France pour atelier

Pour la plupart des organisations françaises traitant des données sensibles, l’hébergement en France via un prestataire souverain qualifié garantit la conformité RGPD et une immunité face aux lois extra-européennes. Cette recommandation vise en priorité les acteurs de la santé, les opérateurs d’importance vitale (OIV) et toute entreprise manipulant des données clients à caractère sensible. Trois références structurent le choix : le référentiel SecNumCloud de l’ANSSI, la certification HDS pour la santé, et la norme ISO 27001 pour un socle de sécurité pragmatique.
En bref:
Héberger ses données en France nécessite une localisation géographique, une nationalité juridique européenne et une immunité extraterritoriale pour garantir la souveraineté.
La certification SecNumCloud, la norme HDS, et la norme ISO 27001 ne couvrent pas les mêmes exigences et doivent être vérifiées par le certificat lui-même, pas seulement par la communication commerciale.
Pour les PME, un hébergement français certifié ISO 27001 est souvent suffisant, alors que la santé et les activités sensibles exigent la certification HDS, et les grands comptes privilégient SecNumCloud.
La localisation précise des datacenters doit être confirmée via la documentation technique, en évitant les fournisseurs qui misent sur une présence en France tout en exploitant une infrastructure américaine.
Le coût total de possession sur plusieurs années, incluant les frais de migration et de conformité, doit guider le choix plutôt que le tarif mensuel initial.
Table des matières
Hébergement souverain ou hébergement en France : quelle différence ?
Pourquoi héberger ses données en France change concrètement le quotidien
SecNumCloud, HDS, ISO 27001 : que garantit chaque certification ?
Pourquoi la question de l’hébergement dépasse la simple conformité pour un atelier
Centraliser les données de votre atelier sans sacrifier la conformité
Hébergement souverain ou hébergement en France : quelle différence ?
Un serveur physiquement situé sur le sol français ne suffit pas à garantir la souveraineté des données qu’il héberge. La confusion est fréquente chez les gérants qui pensent régler la question RGPD en choisissant un datacenter localisé à Roubaix ou à Marseille, alors que l’entreprise qui exploite ce datacenter peut rester soumise au droit américain.
La souveraineté repose sur trois conditions qui doivent être réunies simultanément :
Localisation géographique : les serveurs et les sauvegardes se trouvent en France ou dans l’Union européenne.
Nationalité juridique de l’opérateur : la société qui gère l’infrastructure est de droit français ou européen, sans maison mère américaine.
Immunité extraterritoriale : aucune loi étrangère, comme le CLOUD Act américain, ne peut contraindre l’hébergeur à transmettre des données, même stockées en Europe.
Un hyperscalier américain qui ouvre une région cloud à Paris reste, en théorie, exposé au CLOUD Act via sa maison mère. Pour vérifier la nationalité juridique réelle d’un prestataire, consultez son extrait Kbis, la composition de son capital et la localisation de son siège social, trois éléments que les fournisseurs sérieux publient sans détour.
Pourquoi héberger ses données en France change concrètement le quotidien
Pour un atelier ou une boutique vélo, la question de l’hébergement local n’a rien d’abstrait. Elle conditionne la rapidité d’un contrôle, la qualité du support technique et, souvent, la confiance de vos propres clients professionnels.
Audits CNIL simplifiés : une chaîne de sous-traitance entièrement française réduit le nombre d’intermédiaires à documenter en cas de contrôle.
Latence réduite et support francophone : un serveur proche géographiquement et une équipe technique joignable en français limitent les délais de résolution d’incident.
Argument commercial vis-à-vis des partenaires : de plus en plus de collectivités et de grands comptes exigent des garanties de localisation avant de signer un contrat fournisseur.
Cette dimension commerciale n’est pas anecdotique. Afficher une infrastructure hébergée en France raccourcit souvent le cycle de décision face à des acheteurs publics ou des partenaires sensibles à la question, particulièrement quand votre boutique travaille avec des collectivités ou des flottes d’entreprise.
SecNumCloud, HDS, ISO 27001 : que garantit chaque certification ?
Ces trois référentiels ne s’adressent pas aux mêmes profils et n’imposent pas le même niveau d’exigence, ce qui explique pourquoi tant de gérants s’y perdent.
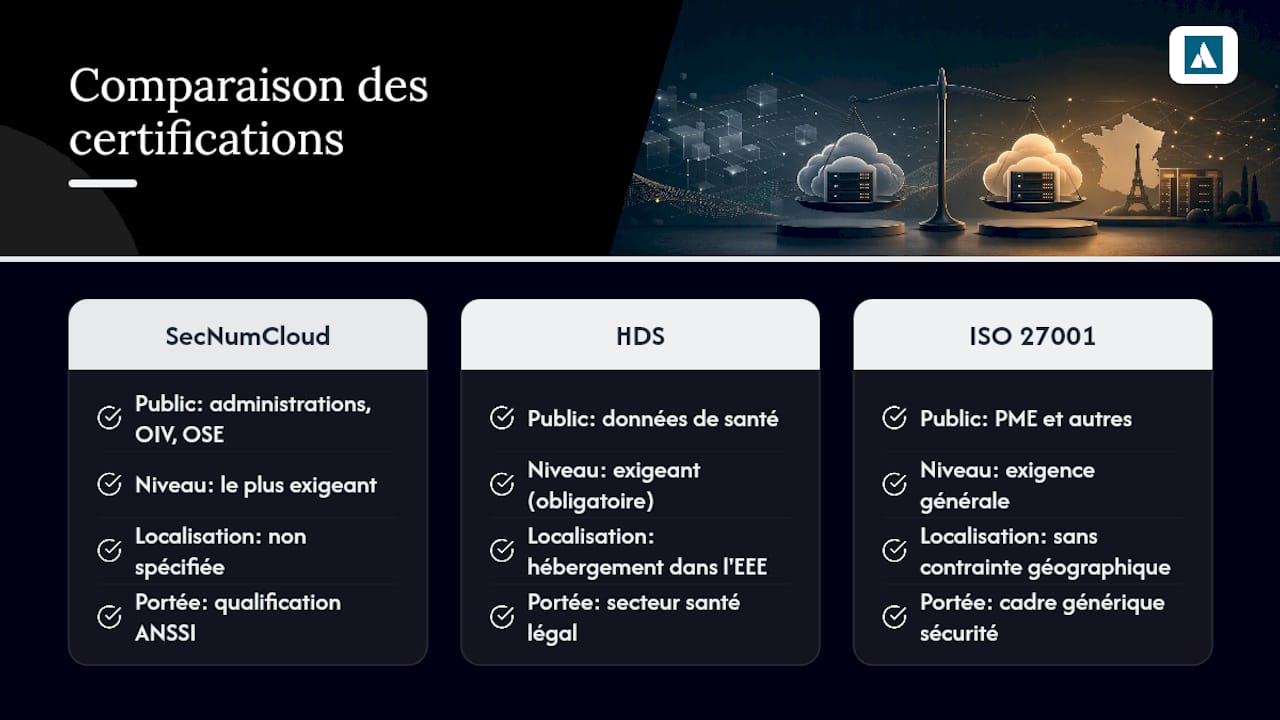
SecNumCloud est la qualification délivrée par l’ANSSI, l’agence nationale de sécurité des systèmes d’information. Elle constitue le niveau le plus exigeant disponible en France et vise en priorité les administrations, les opérateurs d’importance vitale (OIV) et les opérateurs de services essentiels (OSE). Les fournisseurs qualifiés SecNumCloud à ce jour incluent OVHcloud, Outscale, Scaleway et Numspot, avec d’autres acteurs en cours de qualification.
HDS, la certification hébergeur de données de santé, est une obligation légale dès qu’une structure traite des données de santé à caractère personnel. Le référentiel HDS v2 impose l’hébergement des données dans l’Espace économique européen ainsi qu’une cartographie précise des transferts de données.
ISO 27001 couvre la gestion de la sécurité de l’information de façon générale, sans exigence de localisation géographique. Elle reste un excellent socle pour une PME qui n’est pas soumise à des obligations sectorielles strictes.
Conseil de pro : ne vous arrêtez jamais au nom de la certification affichée sur un site fournisseur. Demandez systématiquement le certificat lui-même : il précise le périmètre exact couvert (quel service, quel datacenter, quelle date d’expiration), qui diffère souvent de ce que suggère la communication commerciale.
SecNumCloud coûte généralement plus cher que des alternatives non qualifiées, un écart qui s’explique par les audits renforcés et les contraintes d’architecture imposées par l’ANSSI, selon l’analyse de Legiscope sur le sujet.
Quel hébergeur choisir selon votre profil d’activité ?
Le bon niveau d’exigence dépend directement de la nature de vos données et de votre secteur, pas d’une préférence générale pour « plus de sécurité ».
PME et commerces classiques (dont la majorité des ateliers vélo) : privilégiez un hébergeur français avec certification ISO 27001, des SLA clairs et un support réactif. Des acteurs comme o2switch, OVHcloud ou Infomaniak couvrent largement ce besoin sans le surcoût d’une qualification SecNumCloud.
Secteur de la santé ou activités connexes (kinésithérapie sportive liée au cyclisme, par exemple) : la certification HDS devient obligatoire dès que des données de santé sont traitées, quelle que soit la taille de la structure.
OIV, OSE et grands comptes publics : SecNumCloud s’impose, souvent via des acteurs comme Claranet ou les fournisseurs qualifiés cités plus haut.
Une stratégie hybride, souvent la plus pragmatique pour une PME, consiste à cloisonner les données réellement sensibles (paiements, informations RH) sur un hébergeur ISO 27001 solide, sans migrer l’ensemble de l’infrastructure vers une solution SecNumCloud rarement justifiée pour ce volume d’activité.
Où sont réellement situés les datacenters en France ?
Les grands sites d’hébergement français se concentrent autour de quelques pôles historiques : Paris et sa région, Roubaix, Strasbourg, Clermont-Ferrand et Marseille, ce dernier jouant un rôle clé pour les câbles sous-marins internationaux.
Vérifier la localisation réelle de vos données demande trois démarches concrètes :
Consultez la page dédiée du fournisseur qui détaille l’emplacement exact des datacenters utilisés pour votre offre.
Exigez la cartographie des transferts de données, document qui doit lister tout flux vers un pays hors Espace économique européen.
Contrôlez le siège social et la structure capitalistique de l’entreprise, pas seulement l’adresse du datacenter.
Un signal d’alerte fréquent : un fournisneur qui communique sur « des serveurs en France » tout en s’appuyant, en coulisses, sur une infrastructure américaine pour certaines briques techniques (CDN, analytics, sauvegardes). La transparence contractuelle sur ce point distingue les prestataires sérieux des offres purement marketing.
Combien coûte réellement un hébergement conforme, en TCO ?
Le prix affiché en façade masque souvent l’essentiel : ce qu’il faut vraiment comparer, c’est le coût total de possession sur plusieurs années, pas le tarif mensuel d’entrée.
Un hébergement mutualisé basique en France démarre autour de quelques euros à quelques dizaines d’euros par mois pour une PME.
Une infrastructure SecNumCloud qualifiée coûte structurellement plus cher, avec un surcoût de 30 à 50 % par rapport aux alternatives classiques, selon les données de Legiscope.
Les coûts cachés pèsent souvent plus lourd que le tarif d’entrée : frais de sortie de données (egress), audits de conformité récurrents, et frais de migration en cas de changement de prestataire.
Raisonnez toujours en coût total sur trois à cinq ans, incluant la réversibilité contractuelle, plutôt qu’en tarif d’appel du premier mois.
Que vérifier dans le contrat avant de signer ?
Avant tout engagement, une checklist contractuelle précise évite bien des mauvaises surprises deux ans plus tard, au moment où vous voudrez changer de prestataire.
Clause de localisation explicite précisant le pays d’hébergement des données et de leurs sauvegardes.
Cartographie des transferts identifiant tout flux de données vers un pays hors de l’Espace économique européen.
Clause de réversibilité chiffrée, détaillant les délais et le format de restitution des données en cas de résiliation.
Engagements d’audit et de notification, avec un calendrier précis en cas d’incident de sécurité.
Périmètre exact du certificat HDS ou SecNumCloud, vérifié document en main et non sur simple déclaration commerciale.
Un décret récent renforce justement ces obligations de transparence contractuelle pour les hébergeurs de données de santé, avec un calendrier d’entrée en vigueur qui mérite d’être suivi de près par toute structure du secteur.
Pourquoi la question de l’hébergement dépasse la simple conformité pour un atelier
Chez App-shifter, on observe une réalité que les gérants sous-estiment souvent : l’hébergement des données n’est pas qu’une case à cocher réglementaire, c’est ce qui protège votre fichier client, votre historique de facturation et votre planning atelier en cas de défaillance d’un prestataire tiers. Un logiciel utilisé par plus de 1 000 boutiques doit apporter cette garantie sans que le gérant ait à se transformer en expert juridique. Notre conseil prioritaire lors d’un appel d’offres reste simple : exigez toujours la clause de réversibilité avant de discuter fonctionnalités.
— App-shifter
Centraliser les données de votre atelier sans sacrifier la conformité
App-shifter centralise caisse, stock, planning atelier et fichier client sur une infrastructure hébergée en France, sans vous imposer de contrat engageant ni de frais cachés de migration.
[
La différence concrète avec une accumulation d’outils disparates (tableur, logiciel de caisse isolé, fichier client sur un cloud grand public) : vos données clients, vos factures et votre historique de réparations vivent au même endroit, avec une gestion CRM pensée pour la traçabilité qu’exige un contrôle CNIL. La gestion de stock connectée aux fournisseurs évite elle aussi la dispersion des données sur plusieurs plateformes non maîtrisées. Testez la centralisation de vos données sur App-shifter et demandez une démonstration adaptée à votre atelier.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Sources
Recommandations
Commentaires