
Sicurezza dei dati nel gestionale: guida per negozi e officine bici


La sicurezza dei dati nel gestionale di un negozio di biciclette poggia su quattro cose. Servono accessi personali e protetti, autorizzazioni limitate al ruolo di ciascuno e backup controllati che si possono davvero ripristinare. Serve anche un fornitore che mette per iscritto dove e come tratta i vostri dati. Il gestionale contiene fichier clienti, schede d’officina, incassi e ordini: in Francia questo significa rispettare il RGPD, le indicazioni della CNIL e le regole fiscali sulla cassa. Ecco cosa controllare e cosa fare se qualcosa va storto.
In breve
La sicurezza dei dati ha tre obiettivi: riservatezza, integrità e disponibilità. Un furto, una modifica non voluta e un sistema fermo sono tre problemi diversi.
Per le piccole imprese francesi le minacce più frequenti sono phishing e furto di credenziali, molto più degli attacchi da film. Per questo account personali, password robuste e autenticazione a due fattori vengono prima di tutto.
I backup seguono la regola 3-2-1 raccomandata da CNIL e ANSSI e vanno provati con un ripristino vero.
Il fornitore del gestionale deve firmare un accordo sul trattamento dei dati (DPA). Deve anche dire dove sono conservati i dati e cosa succede a fine contratto.
Se una violazione crea un rischio per le persone, la CNIL va avvisata entro 72 ore. Ogni incidente va comunque registrato internamente.
Indice
Cosa vuol dire proteggere i dati in un negozio di bici
Il Comitato europeo per la protezione dei dati riassume la sicurezza in tre parole: riservatezza, integrità e disponibilità dei dati. Per un vélociste diventano tre domande.

Riservatezza: chi può vedere cosa? I contatti di un cliente, lo storico delle riparazioni, il numero di telaio della sua bici elettrica, il margine su un modello: non tutti in negozio devono vederli, e nessuno fuori deve poterli leggere.
Integrità: i dati sono corretti e non manipolati? Pensate a una scheda d’officina modificata per errore, a uno scontrino cancellato o a una giacenza sbagliata dopo un’importazione. Per la cassa l’integrità è anche un obbligo fiscale.
Disponibilità: il gestionale funziona quando serve? Un sabato mattina di aprile, con tre clienti al banco e cinque bici da riconsegnare, un sistema bloccato costa caro. Disponibilità vuol dire anche recuperare i dati dopo un guasto o un attacco.
Le minacce reali per un’officina nel 2026
Il CERT-FR distingue quattro scenari di compromissione:
credenziali rubate, che arrivano da fughe di dati pubbliche, da ingegneria sociale o da un malware;
accesso diretto ai dati dopo un errore di configurazione;
un collaboratore interno malintenzionato;
lo sfruttamento di una vulnerabilità del software.
Per una piccola impresa il primo scenario è il più concreto. Secondo il rapporto 2025 di Cybermalveillance.gouv.fr, il phishing vale il 16 % delle richieste di assistenza di imprese e associazioni, in crescita del 29 %. I ransomware pesano per l’8,1 %, in aumento del 9 %.
Non tutte le minacce sono attacchi: la CNIL divide i pericoli per i supporti di dati in sei categorie. Ecco come si presentano dietro un bancone:
Categoria CNIL | Esempio in negozio o in officina | Prima misura |
Uso inadeguato | Un apprendista cancella per errore una fattura o vede i prezzi d’acquisto | Ruoli e autorizzazioni per utente |
Modifica | Un keylogger sul PC della cassa, scaricato con un falso allegato | Aggiornamenti, antivirus, niente allegati sospetti |
Perdita | Il tablet dell’officina rubato dal furgone durante un evento | Blocco schermo, codice, disconnessione a distanza |
Osservazione | Lo schermo della cassa visibile dal cliente, con il fichier aperto | Posizione dello schermo, sessione chiusa quando ci si allontana |
Deterioramento | Olio di catena sulla tastiera, PC caduto dal banco di lavoro | Dati non conservati solo sul dispositivo |
Sovraccarico | Disco pieno sul vecchio PC, connessione satura | Controllo dello spazio, backup esterni |
Account e accessi: la prima linea di difesa
Un account per persona, mai un login condiviso
L’errore più diffuso è il login unico “negozio” scritto su un post-it vicino alla cassa. Con un account condiviso non si sa chi ha fatto cosa, e una sola password rubata apre tutto. Ogni persona, stagista estivo compreso, ha il proprio account, da disattivare il giorno in cui se ne va.
Password lunghe e autenticazione a due fattori
Secondo la CNIL una buona password può avere almeno 12 caratteri di quattro tipi diversi: minuscole, maiuscole, cifre e caratteri speciali. Può essere più corta se l’account ha protezioni aggiuntive. Con la raccomandazione del 2022 l’autorità ha anche smesso di chiedere il cambio periodico delle password agli utenti standard. Meglio una password lunga e unica che una corta, cambiata ogni tre mesi e annotata ovunque.
Dove il servizio lo prevede, attivate l’autenticazione a due fattori sugli account con più poteri: titolare, amministrazione, contabilità. Con un codice sul telefono, chi ha rubato la password non entra lo stesso. Fate lo stesso sulla casella email del negozio, da cui si reimpostano quasi tutte le altre password.
Ogni ruolo vede solo ciò che gli serve
La regola del minimo privilegio è semplice: ogni utente accede solo ai dati necessari al suo lavoro. In un negozio di bici la divisione tipica è questa:
Meccanico: schede d’officina, planning, storico degli interventi sulla bici, pezzi a magazzino.
Venditore: cassa, catalogo, schede clienti necessarie alla vendita.
Responsabile di punto vendita: chiusure di cassa, ordini ai fornitori, statistiche del proprio negozio.
Titolare: tutto, compresi margini, contabilità e dati di tutti i punti vendita.
Rivedete le autorizzazioni quando qualcuno cambia mansione o se ne va.
Dispositivi e rete in negozio
Anche il gestionale più sicuro serve a poco su un PC mai aggiornato. Quattro regole che reggono anche in officina:
Aggiornate sistema operativo, browser e applicazioni appena potete: lo sfruttamento di vulnerabilità note è uno dei quattro scenari del CERT-FR.
Bloccate gli schermi di cassa, tablet e telefoni con un codice e con il blocco automatico dopo pochi minuti.
Separate il wifi: una rete per il personale e i dispositivi di lavoro, un’altra per i clienti in attesa o per il café vélo.
Diffidate degli allegati “fattura fornitore” che non aspettavate e delle chiavette USB sconosciute sul PC della cassa.
Backup e continuità: la regola 3-2-1
La CNIL raccomanda backup frequenti, con almeno una copia in un luogo geograficamente distinto e una copia offline, protette quanto i dati originali. Consiglia anche di cifrare la trasmissione quando passa all’esterno e di provare spesso che le copie siano integre e ripristinabili.
L’ANSSI, nella sua guida sui fondamentali del backup, fissa la regola 3-2-1: tre copie dei dati (gli originali più due backup), su due supporti diversi, di cui una offline. Chiede anche una procedura di ripristino scritta e messa in pratica.
Con un gestionale in cloud la parte server spetta al fornitore, ma due verifiche restano a voi:
Chiedete al fornitore come fa i backup: frequenza, luogo, cifratura, tempo previsto per ripristinare il servizio.
Applicate la regola 3-2-1 ai documenti che tenete sul computer del negozio: file Excel, foto dei danni, scansioni.
Un backup mai ripristinato è una speranza, non un backup. Ne parliamo più a fondo nella guida al backup dei dati di cassa in un atelier vélo.
Cassa certificata: quando la sicurezza è un obbligo fiscale
Per la cassa l’integrità dei dati è una regola di legge, non solo una buona abitudine. In Francia un software di cassa deve rispettare quattro condizioni, chiamate ISCA: inalterabilità, sicurezza, conservazione e archiviazione dei dati. Le fissa l’articolo 286 del Code général des impôts.
Il ministero dell’Economia spiega che la legge di bilancio per il 2026, adottata il 19 febbraio 2026, ripristina l’attestazione individuale dell’editore come prova di conformità. La stessa pagina ricorda che la legge non obbliga i commercianti ad avere un software di cassa. Chi però lo usa senza prova di conformità rischia un’ammenda di 7 500 € per apparecchio (articolo 1770 duodecies del CGI).
Conservate il certificato o l’attestazione del software di cassa insieme ai documenti contabili: in caso di controllo è la prima cosa che vi chiedono. Il nostro software di fatturazione per negozi di bici tiene fatture e incassi nello stesso ambiente della cassa.

Cosa chiede il RGPD al vostro gestionale
L’articolo 32 del RGPD chiede misure adeguate al rischio al titolare del trattamento (voi) e al responsabile del trattamento (il fornitore del software). Tra queste ci sono:
cifratura;
riservatezza, integrità, disponibilità e resilienza dei sistemi;
ripristino dei dati in tempi adeguati;
verifiche regolari che le misure funzionino.
La CNIL insiste che la sicurezza non si fa una volta per tutte. Nella sua guida 2024 sulla sicurezza dei dati personali propone una base di buone pratiche, da completare con un’analisi dei rischi del vostro trattamento. Per un negozio di bici bastano poche righe per ogni trattamento: quali dati, chi li vede, quale misura riduce il rischio.
Tre punti pratici che riguardano il vostro gestionale:
Raccogliete solo ciò che serve: per una riparazione bastano nome, contatto e dati della bici.
Gestite i consensi marketing: SMS ed email promozionali vanno solo a chi ha accettato, e il consenso va registrato nella scheda cliente.
Fissate per quanto tempo tenete i dati dei clienti inattivi, e rispettatelo.
Trovate tutti i dettagli nella nostra guida al RGPD in negozio di bici. Un CRM pensato per l’officina tiene in un solo posto contatti, storico e preferenze di comunicazione. Così non restano sparsi tra quaderni, fogli di calcolo e rubriche del telefono.
Cosa verificare nel fornitore del gestionale
Il portale pubblico France Num indica cosa controllare prima di scegliere una soluzione digitale: esistenza di un DPA, luogo di conservazione dei dati, garanzie di sicurezza scritte e destino dei dati a fine contratto. Ecco la lista di controllo:
Domanda al fornitore | Perché conta per voi |
Esiste un accordo sul trattamento dei dati (DPA)? | È il contratto che il RGPD richiede tra voi e chi tratta i dati per vostro conto |
Dove sono ospitati i dati? | Decide quale diritto si applica e se i dati escono dall’UE |
Come sono protetti accessi e trasmissioni? | Connessione cifrata, account individuali, ruoli configurabili |
Come e quanto spesso vengono fatti i backup? | Vi dice quanto lavoro potreste perdere dopo un incidente |
La cassa è certificata o attestata? | È un obbligo fiscale, con ammenda se manca |
Posso esportare i miei dati a fine contratto? | Clienti, storico e magazzino restano vostri |
Sulla localizzazione abbiamo analizzato costi e vantaggi dell’hosting dei dati in Francia per un’officina. Per chi gestisce uno o più punti vendita c’è anche la guida ai vantaggi del cloud in officina.
Cosa fare in caso di violazione dei dati
Una violazione è qualsiasi incidente che compromette dati personali: un tablet rubato con il fichier aperto, un ransomware, un elenco clienti inviato alla persona sbagliata.
Limitate i danni: scollegate dalla rete il dispositivo infetto, cambiate le password degli account coinvolti, chiudete le sessioni aperte.
Avvisate il fornitore del gestionale per capire quali dati sono stati toccati.
Annotate tutto: la CNIL chiarisce che ogni violazione va registrata internamente, anche quando non va notificata. Indicate data, dati coinvolti, persone interessate e misure prese.
Valutate il rischio e notificate: se la violazione crea un rischio per i diritti delle persone, va notificata alla CNIL entro 72 ore dalla scoperta, con il suo servizio online.
Informate i clienti se il rischio è elevato, come indica la CNIL nelle sue risposte ufficiali. Dite loro cosa fare, per esempio diffidare degli SMS che chiedono un pagamento per “ritirare la bici”.
Dopo un attacco informatico potete chiedere aiuto anche a Cybermalveillance.gouv.fr, il servizio pubblico che assiste le vittime, e sporgere denuncia alla polizia o alla gendarmeria.
Il nostro punto di vista
Nei negozi di bici il rischio più grande che vediamo non è l’hacker: è la dispersione. Fichier clienti in Excel, schede d’officina su carta, ordini nella casella email del titolare, incassi in una cassa separata. Ogni strumento in più è un accesso da proteggere, una copia da salvare, una password da ricordare. Per questo abbiamo costruito Shifter come un unico gestionale per tutto il negozio: cassa certificata, magazzino connesso ai fornitori, planning d’officina, CRM, contabilità e fatturazione. Lo sviluppiamo da ex professionisti del ciclo, e sappiamo che un vélociste non ha tempo di fare il tecnico informatico. Con tutti i dati in un solo ambiente, centralizzato anche su più punti vendita, si fanno meno errori, si perde meno tempo ed è più semplice sapere chi vede cosa. Vale anche per gli ordini: con gli scambi EDI con i fornitori del ciclo girano meno allegati. Un falso “ordine fornitore” ha così meno occasioni di arrivare sul PC della cassa. App-shifter
Un gestionale unico per negozio e officina
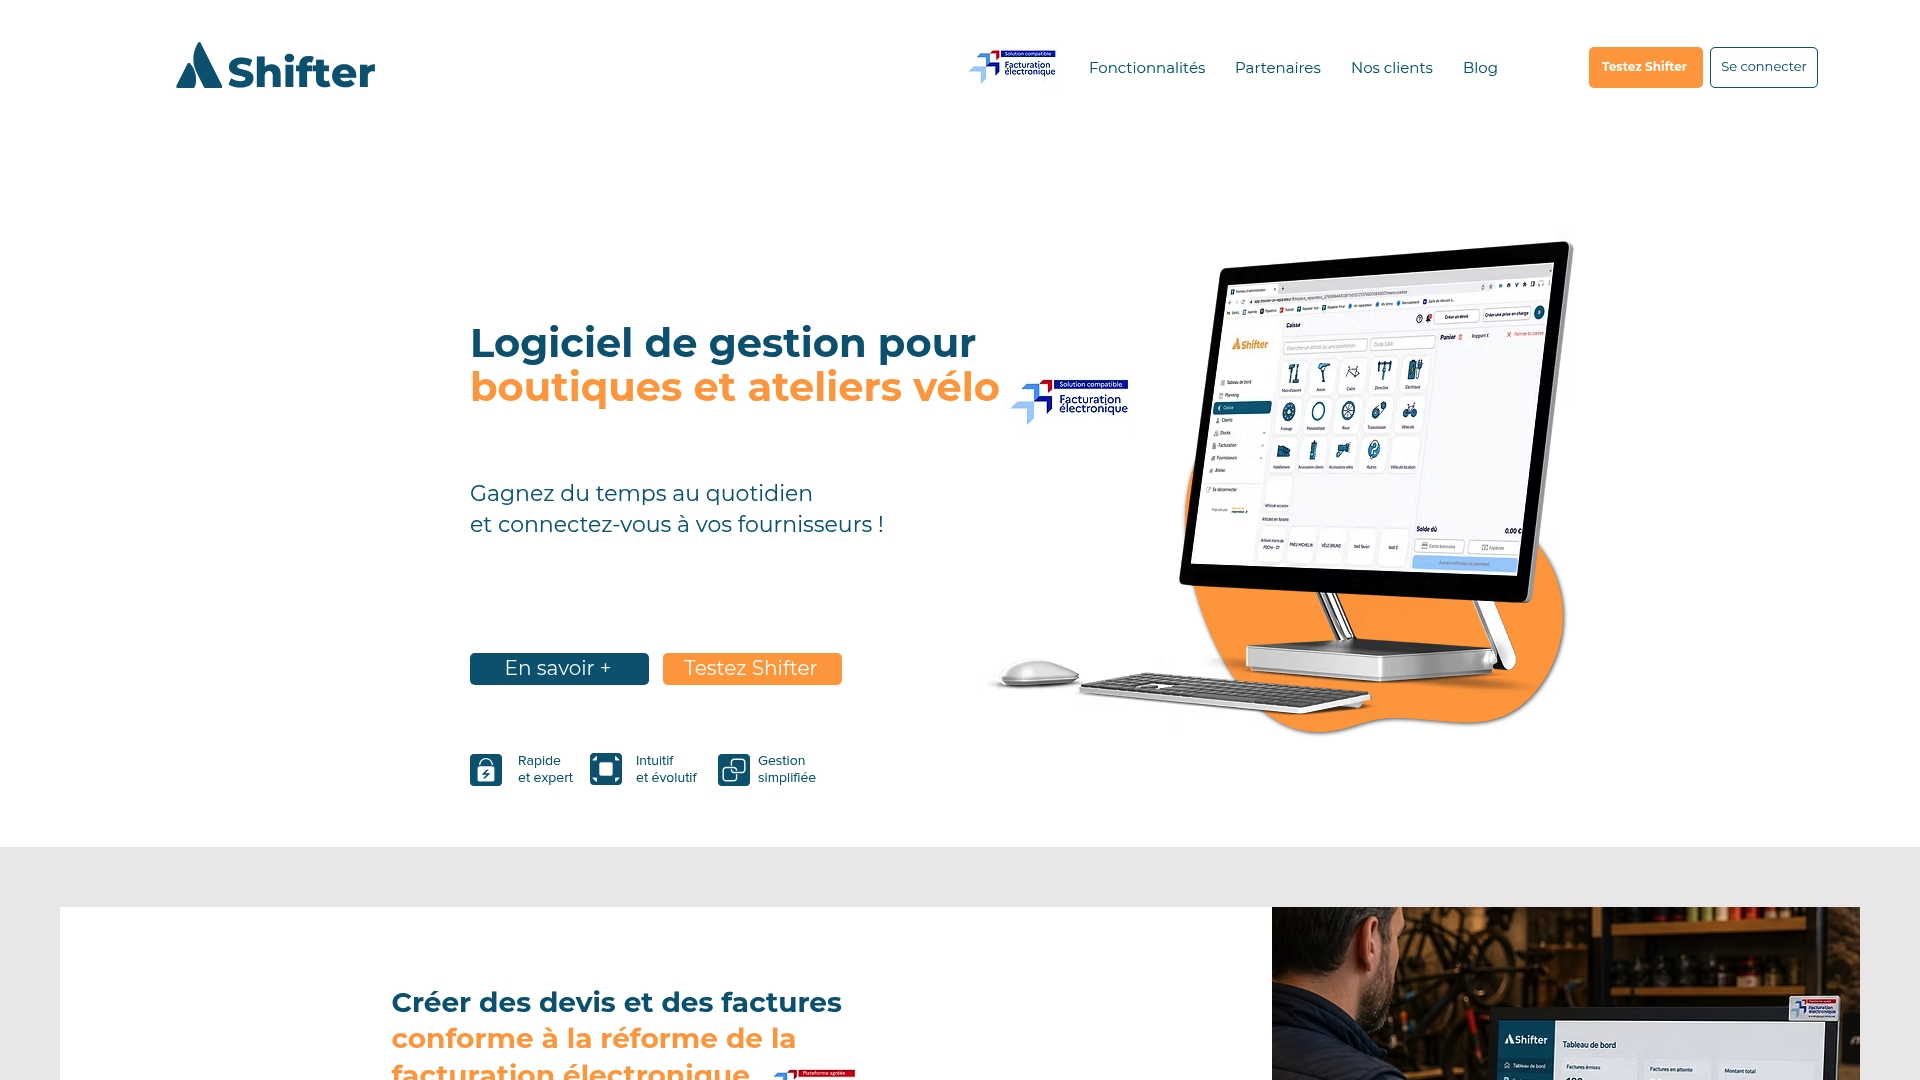
Shifter riunisce cassa certificata, gestione del magazzino connessa ai fornitori, planning d’officina, CRM clienti, contabilità, fatturazione elettronica, invii automatici di SMS ed email, statistiche finanziarie e gestione di più negozi. Più di 1 000 negozi lo usano ogni giorno in Francia e in Belgio.
L’abbonamento è mensile e senza vincoli, con tre formule:
69 € al mese per le attività non soggette a IVA (EURL, auto e micro-imprese);
89 € al mese per la formula Negozio e officina, anche con café vélo;
148 € al mese per la formula Multi-negozio, con gestione del magazzino centrale.
L’assistenza telefonica 6 giorni su 7 costa 9 € al mese in più. Il dettaglio delle formule è nella pagina delle tariffe di Shifter.
Domande frequenti
Un gestionale in cloud è più sicuro di un software installato sul PC del negozio?
Con un software in cloud server, aggiornamenti e copie di sicurezza li gestisce il fornitore. Un PC in negozio invece può essere rubato, rompersi o restare senza aggiornamenti. In tutti e due i casi account personali, password robuste e dispositivi protetti restano compito vostro.
Ogni quanto devo cambiare le password del gestionale?
Per gli utenti standard la CNIL non raccomanda più un cambio periodico: conta di più una password lunga, unica e non usata altrove. Cambiatela subito se sospettate che qualcuno l’abbia scoperta o se qualcuno ha risposto a un’email di phishing.
Devo firmare un contratto specifico con il fornitore del gestionale per il RGPD?
Sì: il fornitore tratta i dati dei vostri clienti per vostro conto, quindi gli impegni di sicurezza e riservatezza vanno messi per iscritto in un accordo sul trattamento dei dati (DPA). France Num consiglia di controllare anche dove sono ospitati i dati e cosa succede a fine contratto.
Fonti
Raccomandati
Commenti